
LA SBS APRUEBA EL NUEVO REGLAMENTO BAAS: ¿QUÉ CAMBIA PARA EL MERCADO FINANCIERO?
En el marco de la transformación digital del sistema financiero y del desarrollo de nuevos modelos de negocio basados en tecnologías digitales, la Superintendencia de Banca, Seguros y Administradoras Privadas de Fondos de Pensiones (“SBS”) aprobó el Reglamento para la prestación de servicios bajo el modelo Banking as a Service (“BaaS”), mediante la Resolución SBS N° 01747-2026, publicada el 1 de julio de 2026. La norma culmina el proceso regulatorio iniciado con la difusión del proyecto normativo sometido a consulta pública en mayo de 2026 y establece un marco específico para la prestación de servicios financieros a través de terceros que utilizan la infraestructura regulada de las entidades autorizadas por la SBS.
Como se recordará, el objetivo central de la regulación consiste en garantizar que la responsabilidad frente a los clientes y frente a la SBS permanezca en la entidad financiera o empresa emisora de dinero electrónico que actúa como Proveedor de Servicios BaaS, aun cuando determinados servicios sean ofrecidos a través de empresas supervisadas o no supervisadas que actúan como Receptores de Servicios BaaS. Asimismo, la regulación busca mitigar los riesgos operativos, tecnológicos, de seguridad de la información, conducta de mercado y prevención de lavado de activos y financiamiento del terrorismo asociados a este modelo de negocio.
Si bien el Reglamento mantiene la estructura general y los principios contenidos en el proyecto normativo, la versión definitiva incorpora modificaciones relevantes que evidencian una aproximación más flexible desde el punto de vista operativo, aunque con un mayor énfasis en la gestión integral de riesgos y en la protección del cliente financiero. Diversos aspectos inicialmente propuestos por la SBS fueron reformulados o eliminados, mientras que otros fueron incorporados con mayor nivel de precisión regulatoria.
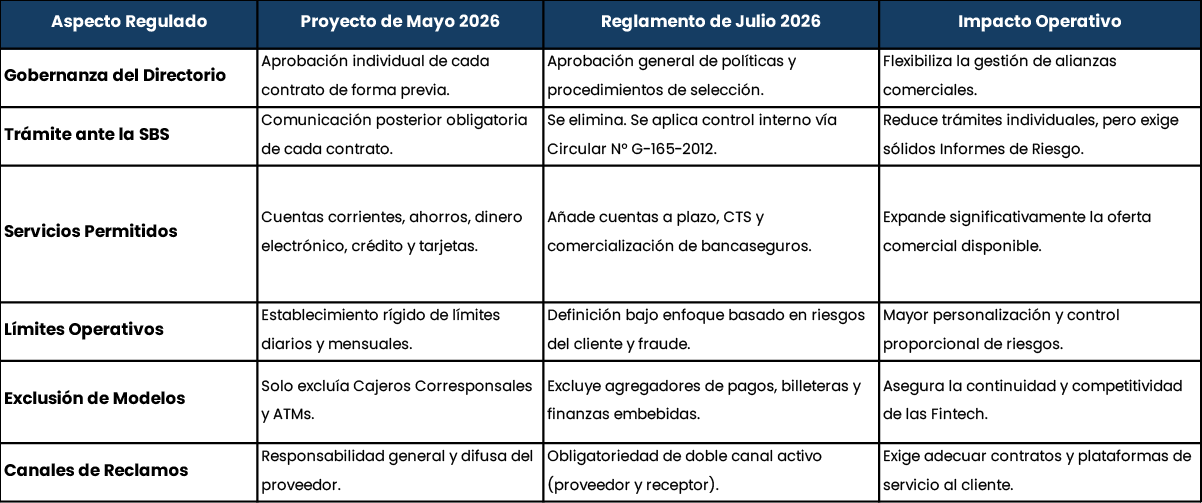
Entre las modificaciones más relevantes destaca la ampliación de los servicios que podrán ofrecerse bajo el modelo BaaS. Mientras que el proyecto se limitaba a cuentas de depósito a la vista y de ahorro, cuentas de dinero electrónico, créditos, pagos, transferencias y tarjetas, el Reglamento definitivo incorpora expresamente los depósitos a plazo, las cuentas CTS y la comercialización de productos y servicios de bancaseguros. Esta modificación amplía significativamente el universo de productos susceptibles de ser distribuidos mediante alianzas entre entidades financieras y empresas tecnológicas.
Otro cambio particularmente relevante se encuentra en el modelo de gobernanza aplicable a las relaciones BaaS. El proyecto exigía que cada contratación con un Receptor de Servicios BaaS, así como cada nuevo servicio ofrecido bajo esta modalidad, fuera aprobado individualmente por el Directorio o por el órgano delegado correspondiente del Proveedor de Servicios BaaS. Adicionalmente, se establecía la obligación de comunicar cada contratación a la SBS. Sin embargo, la versión final elimina ambas exigencias y adopta un esquema más flexible basado en la aprobación de políticas y procedimientos generales por parte del Directorio y en la aplicación del marco de gestión de riesgos para nuevos productos y cambios importantes.
En la misma línea, si bien el reglamento definitivo eliminó el trámite de notificación posterior simple del contrato físico a la SBS, mantiene un control individual estricto a través de la obligatoriedad de remitir un Informe de Riesgos bajo la Circular G-165-2012 por cada contratación BaaS individualizada antes de su puesta en marcha. Esto se complementa con reportes semestrales de inventario de receptores vigentes. La norma definitiva también fortalece las obligaciones de transparencia frente a los clientes. En particular, incorpora reglas destinadas a asegurar la identificación inequívoca del Proveedor de Servicios BaaS, evitando que los usuarios confundan a la entidad responsable del servicio financiero con el receptor que actúa como canal de distribución. Asimismo, se refuerzan las obligaciones de información al cliente y la necesidad de que los receptores no supervisados revelen expresamente dicha condición antes de la contratación de los productos financieros correspondientes.
Por otro lado, la SBS incorporó un enfoque más desarrollado en materia de gestión de riesgos. Mientras que el proyecto contemplaba la obligación de establecer límites operativos generales, la norma final exige que dichos límites sean definidos bajo un enfoque basado en riesgos, considerando factores tales como el perfil del cliente, la naturaleza del producto, los riesgos de fraude y los riesgos de lavado de activos y financiamiento del terrorismo. Esta modificación resulta consistente con la tendencia regulatoria de privilegiar esquemas de supervisión basados en riesgo por encima de reglas uniformes aplicables a todos los modelos de negocio.
Finalmente, el Reglamento delimita expresamente los modelos de negocio que se encuentran fuera de su ámbito de aplicación. En particular, precisa que los servicios de agregación y dispersión de pagos, determinadas billeteras digitales, los servicios de tokenización, la comercialización digital de productos financieros y los modelos de finanzas embebidas no se encuentran comprendidos dentro de la regulación BaaS. Esta precisión contribuye a brindar mayor certeza jurídica respecto del tratamiento regulatorio aplicable a otros modelos desarrollados dentro del ecosistema fintech.
En atención a lo expuesto, el siguiente cuadro resume las principales diferencias entre el proyecto sometido a consulta pública y el Reglamento finalmente aprobado, así como el impacto operativo de los cambios introducidos:
La aprobación del Reglamento BaaS constituye un paso importante en la consolidación del marco regulatorio aplicable a la colaboración entre entidades financieras y empresas tecnológicas en el Perú. Si bien la versión definitiva mantiene el principio de responsabilidad integral del proveedor financiero, introduce ajustes que facilitan la implementación operativa de estos modelos y otorgan mayor claridad respecto de sus límites regulatorios. En ese contexto, resulta recomendable que tanto las entidades financieras como las empresas fintech revisen sus estructuras contractuales, políticas internas y mecanismos de gestión de riesgos con la finalidad de asegurar su adecuación al nuevo marco normativo antes de su entrada en vigencia.